2026年10月29日、Synologyが、古いバージョンのDSMを狙う攻撃を確認した、と発表しました。データを暗号化して身代金を要求するランサムウェアの攻撃です。うちにはSynologyのNAS(家族みんなで使える外付けの保存場所)が2台あるので、2台とも確かめました。
「自動更新にしてあるから大丈夫」と思わず、画面で版の数字を見てください。確かめるのは、DSM(NASの中で動くOS)の版の数字と、自動更新の設定の2か所です。うちは2台とも自動更新が有効でしたが、1台は7.1.1のまま止まっていました。被害は受けていません。
1台は、自動更新が有効でも上がらなかった
2台とも、「重要なアップデートを自動的にインストールする」はもともと有効でした。それでも1台は7.1.1のまま止まっていて、公式サイトから更新のファイルを入れて、手で7.4の系統に上げました。
手で更新する前の画面です。版は7.1.1-42962 Update 9で、「お使いのDSMのバージョンは最新版です」と出ていました。
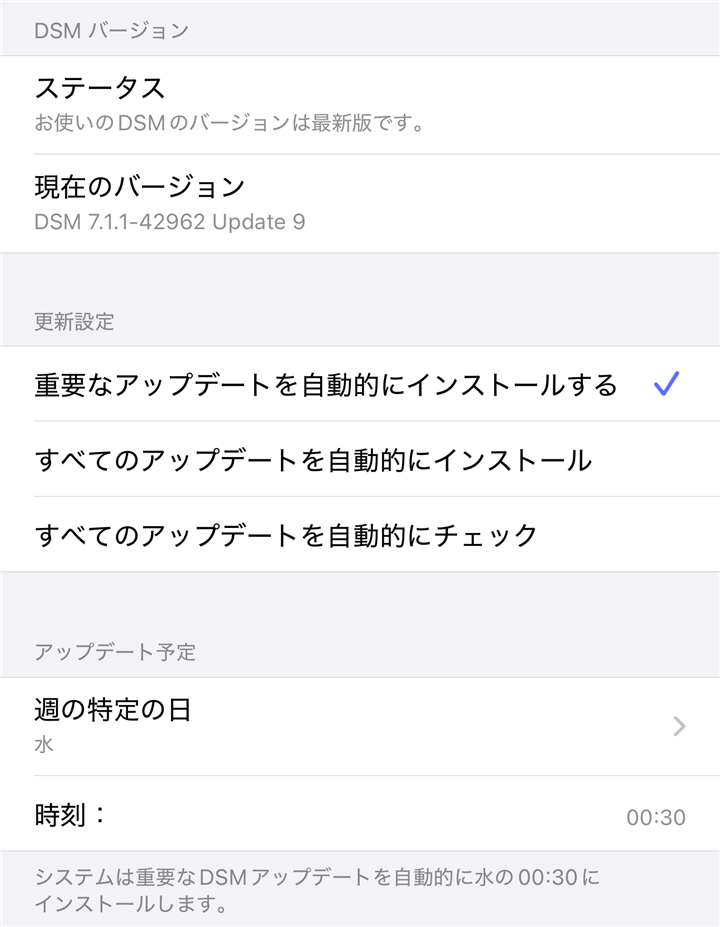
画面の文は「最新版です」でも、版の数字は7.1.1のままでした。この表示が何を指すのかを説明した公式のページは、見つけられていません。近い話として、Synologyのナレッジセンターに、最新版がダウンロードセンターにあるのにNASの画面には出てこないのはなぜか、というページがあります(ナレッジセンター)。その理由が私のNASに当てはまるかは、確かめていません。
なぜ自動で上がらなかったのかは、私には確かめられていません。手で更新するやり方は、ここでは細かく書きません。パソコンのブラウザでDSMを開く場合は、コントロールパネルの「更新と復元」が入口です(ナレッジセンター)。その中の項目名まで、私は確かめていません。
もう1台は、アップデートの機能で最新にした
もう1台は、DSMのアップデートの機能で最新にしました。更新後の画面では、版が7.4.1-90080 Update 1で、「お使いのDSMのバージョンは最新版です」と出ています。「重要なアップデートを自動的にインストールする」にもチェックが入っています。こちらの更新前の版は、確かめていません。
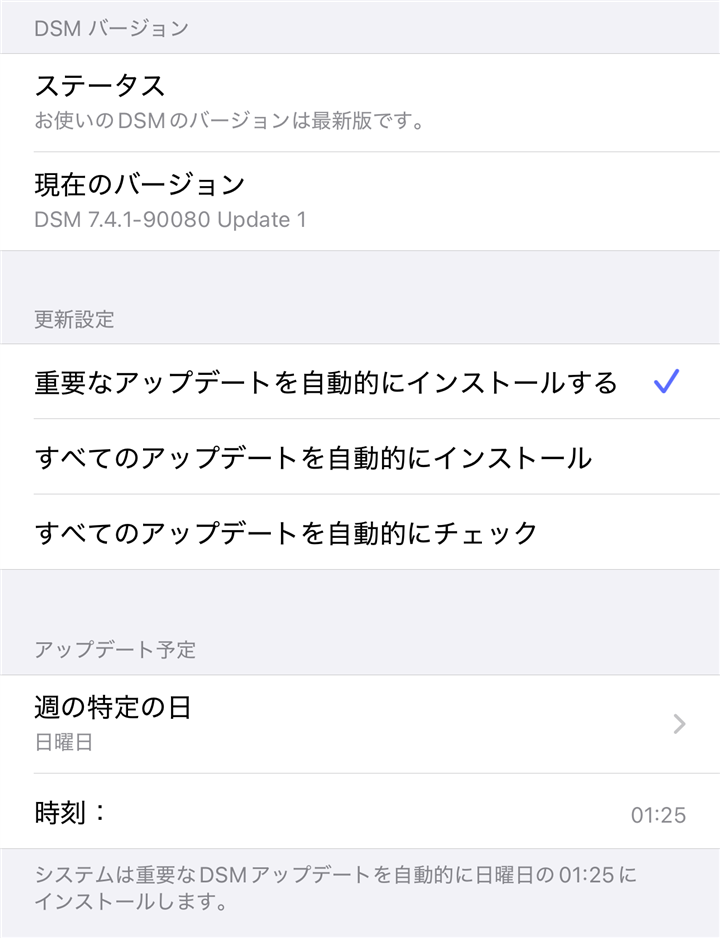
この画面は、スマホで見たものです。
Synologyが発表したこと
2026年10月29日の発表では、2024年12月に修正された脆弱性を悪用して、古いバージョンのDSMを使う機器を狙う攻撃者を確認した、とされています。目的は、データを暗号化して身代金を要求することです。脆弱性のあるバージョンを使っているすべての人に、すぐにDSMを更新し、自動アップデートを有効にするよう勧めています(Synologyのプレスリリース)。
発表が詳細として挙げているのは、セキュリティ勧告のSynology-SA-24:20です。直った版は、DSM 7.2.2なら7.2.2-72806-1以上、7.2.1なら7.2.1-69057-6以上、7.2なら7.2-64570-4以上、7.1なら7.1.1-42962-7以上です(Synology-SA-24:20)。
手で更新する前の1台は、7.1.1-42962 Update 9でした。この表の数字だけで比べると、直った版以上です。ただし、発表は、どの版が狙われたかまでは書いていません。
別の話として、2026年9月18日に、DSMのセキュリティ勧告Synology-SA-26:13も出ています。DSM 7.4なら7.4-90075以上、7.3なら7.3.2-86009-4以上、7.2.2なら7.2.2-72806-9以上、7.2.1なら7.2.1-69057-12以上です(Synology-SA-26:13)。今回の攻撃にこの勧告の脆弱性が使われたとは、Synologyは書いていません。
外から使っている人は、更新を後回しにしない
私は、家の外から使える設定にしています。なので、更新と自動更新を確かめました。
仕事柄、外から使える設定(ポートの開放など)にしているなら、更新を後回しにしないほうがいいです。外から使う必要がなければ、その設定を切ることも考えます。
更新しても、絶対に安心とは言えない
更新を済ませても、NASの中身がなくならないとは言い切れません。写真や家族のファイルは、NASとは別の場所にもコピーを持つようにしてください。選び方は、こちらに書きました。
実際にやられると、どうなるか
私は以前、別のメーカーのNASをランサムウェアにやられたことがあります。そのときの話は、こちらです。